19. Oktober 2026
Standards mit Weitblick
Erfahren Sie im Interview mit zwei Experten mehr darüber, wie sich Digitalisierung und KI auf die Normungsarbeit in der Automatisierungstechnik auswirken.
Ihre Arbeitsplätze liegen zwischen zwei Welten: der Technik, die im Hause Pepperl+Fuchs in Form von Produkten entsteht, und den internationalen Gremien und Verbänden, in denen die Regeln für den Einsatz und die Entwicklung dieser Produkte erarbeitet werden. Als Fachleute für Produktkonformität gestalten Nils Bleshoy (Head of Product Compliance) und Christopher Saile (Head of Product Security) Standards mit, statt ihnen nur zu folgen. Ein Gespräch über Normungsarbeit in einer Zeit, in der sich die Spielregeln durch Digitalisierung, KI und neue Regulierung grundlegend verändern.
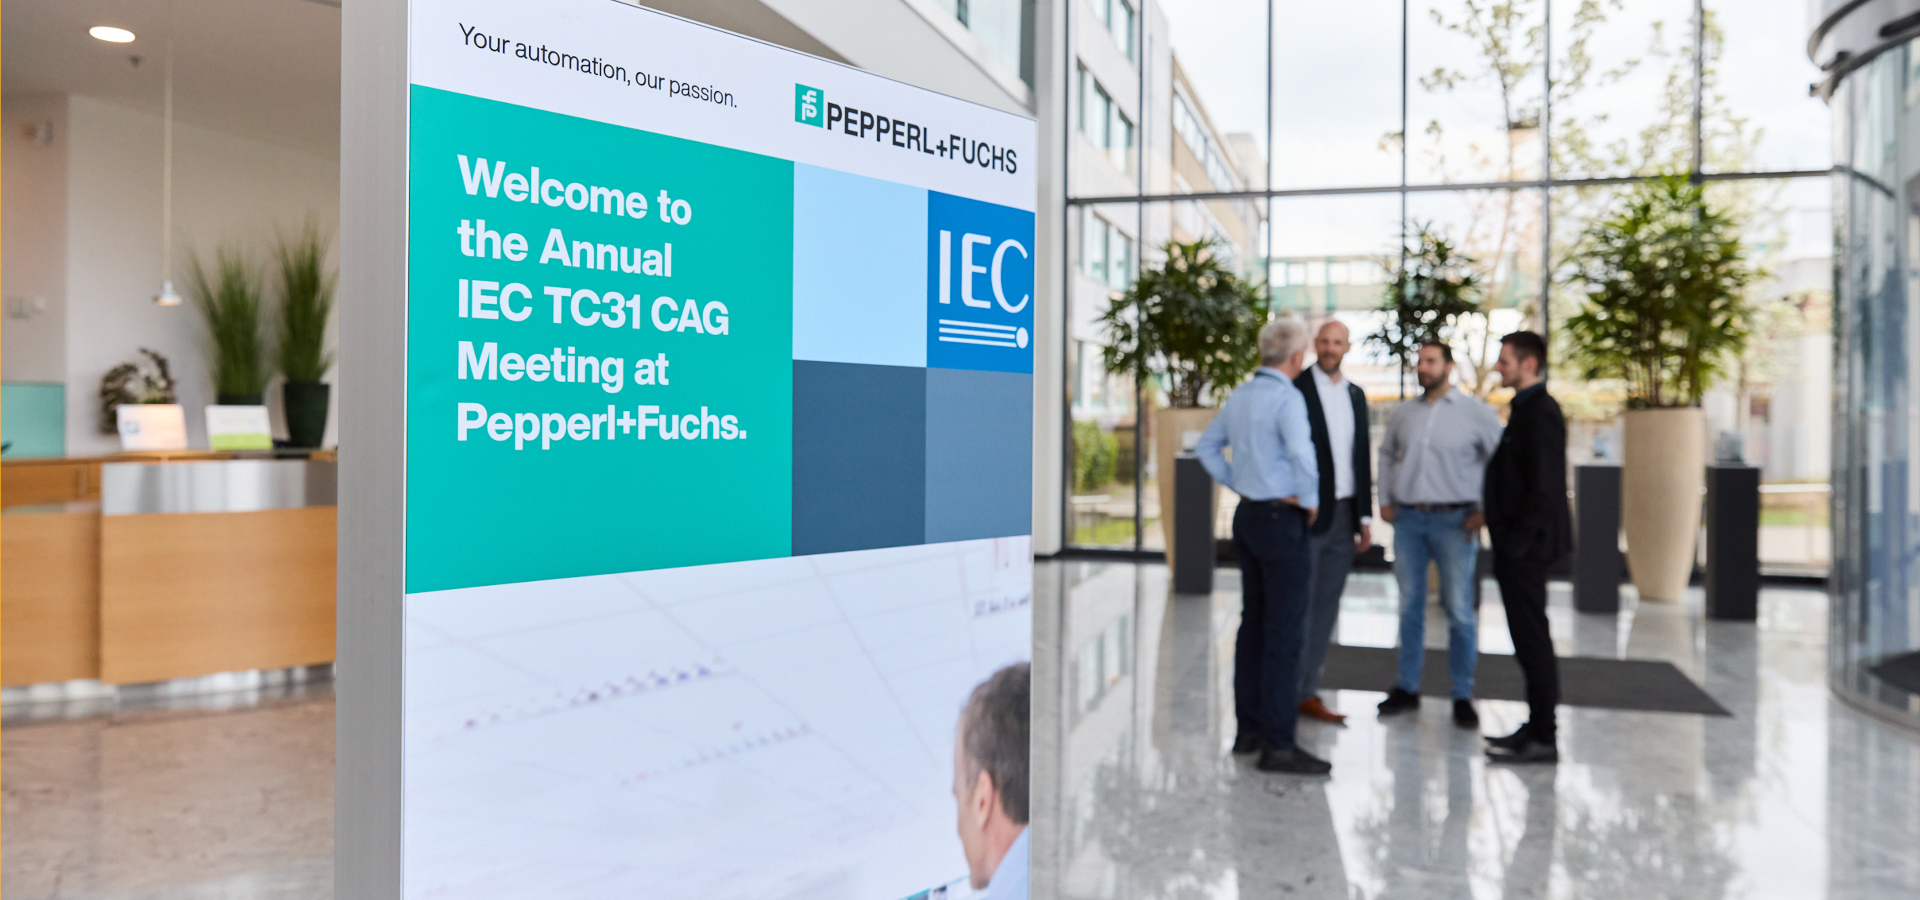
Nils BleshoyDa kann ich ohne Zögern das Frühjahrsmeeting der IEC TC 31 bei uns im Hause nennen. Über zwei Wochen durften wir rund 170 globale Spezialisten für Explosionsschutz zur Normierungsarbeit am Pepperl+Fuchs Hauptsitz in Mannheim empfangen. Da ich selbst nicht nur die Gesamtveranstaltung mitorganisiert, sondern auch zwei Arbeitskreise geleitet habe, war ich hier sehr stark eingebunden. Rückblickend betrachtet waren das zwei extrem intensive und überaus produktive Wochen, in denen sich die aktuell wichtigsten Themen der Branche widerspiegelten. Der Bereich der Normierung im Ex-Schutz befindet sich gerade stark in Bewegung. Die Grundnorm IEC 60079 ist im Juni in ihrer achten Ausgabe erschienen, was die größte Änderung seit 2017 darstellt und uns Normenexperten für Ex-Schutz entsprechend auf Trab hält.
Christopher SaileDas gestaltet sich auf Seiten der Cybersecurity ähnlich – viele Dinge befinden sich momentan im Umbruch. Mit dem Cyber Resilience Act, kurz CRA, befindet sich die erste horizontale europäische Verordnung für die Cybersecurity von vernetzten Produkten gerade in der Umsetzung. Seit September 2026 besteht erstmals eine Meldepflicht für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, ehe Ende 2027 sämtliche CRA- Anforderungen für alle in Verkehr gebrachten Produkte gelten, das beinhaltet neue Produkte sowie Legacy-Produkte, die nach dem Wirksamkeitsdatum verkauft werden. Das gesamte Thema wird von vielen Unternehmen – einschließlich unserer Kunden – als komplex und potenziell ressourcenintensiv wahrgenommen. Wir sind selbst in einschlägigen Verbänden wie ZVEI oder Orgalim engagiert und wirken dort an Empfehlungen und deren praktischer Umsetzung mit. Parallel investieren wir gezielt in die Weiterbildung unserer Mitarbeiter. Dieses Wissen über die CRA-Anforderungen und geeignete Umsetzungsstrategien fließt direkt in unsere Produkte und Lösungen.
Christopher SaileMeiner Meinung nach ist entscheidend, dass man in der Lage ist, sich in verschiedene Perspektiven hineinzuversetzen und ein und denselben Sachverhalt aus Sicht verschiedener Betroffener einzuschätzen. Ich war zunächst als Softwareentwickler für Remote-I/O-Systeme bei Pepperl+Fuchs tätig, ehe ich dann vor einigen Jahren die Position als Head of Product Security übernommen haben. Dieses Vorwissen aus der Softwareentwicklung kommt mir heute immer noch zugute.
Nils BleshoyErfahrung aus der operativen Praxis zu haben, ist sicher ein großer Vorteil. Ich selbst war einige Zeit im Öl- und Gassektor in Texas tätig und habe mich dort bei der Arbeit an Handhabungswerkzeugen für Bohrinseln erstmalig mit der Zertifizierung von Produkten beschäftigt, ehe ich 2016 dann bei Pepperl+Fuchs in Twinsburg, Ohio als Zulassungsingenieur für den Explosionsschutz begonnen habe. Heute verantworte ich am Hauptsitz in Mannheim die unternehmensweite Product Compliance. Wichtig für erfolgreiche Arbeit an und mit Standards ist neben der individuellen Qualifikation der Mitarbeiter aber auch die Organisationsstruktur, in der sie sich bewegen.
Nils BleshoyWir verfolgen bei Pepperl+Fuchs ein hybrides Modell. Das heißt, die Product-Compliance-Funktion ist zentral am Hauptsitz in Mannheim angesiedelt und wird durch dezentrale operative Ansprechpartner in den Entwicklungsbereichen und an internationalen Standorten ergänzt. So verbinden wir einheitliche Governance mit operativer Nähe zum Produkt. Während die zentrale Einheit an der Entwicklung und Interpretation von Normen und Gesetzen mitwirkt, daraus interne Vorgaben ableitet und eine möglichst einheitliche Compliance-Strategie erarbeitet, können die dezentralen Ansprechpartner deren frühzeitige Umsetzung in den Entwicklungsprojekten unterstützen und ihr produktspezifisches sowie lokales Marktwissen einbringen. Damit zielen wir darauf ab, Kommunikationswege zu verkürzen, regulatorische Anforderungen so früh wie möglich zu berücksichtigen und die Umsetzung über verschiedene Produktlinien und Standorte hinweg konsistent zu gestalten.
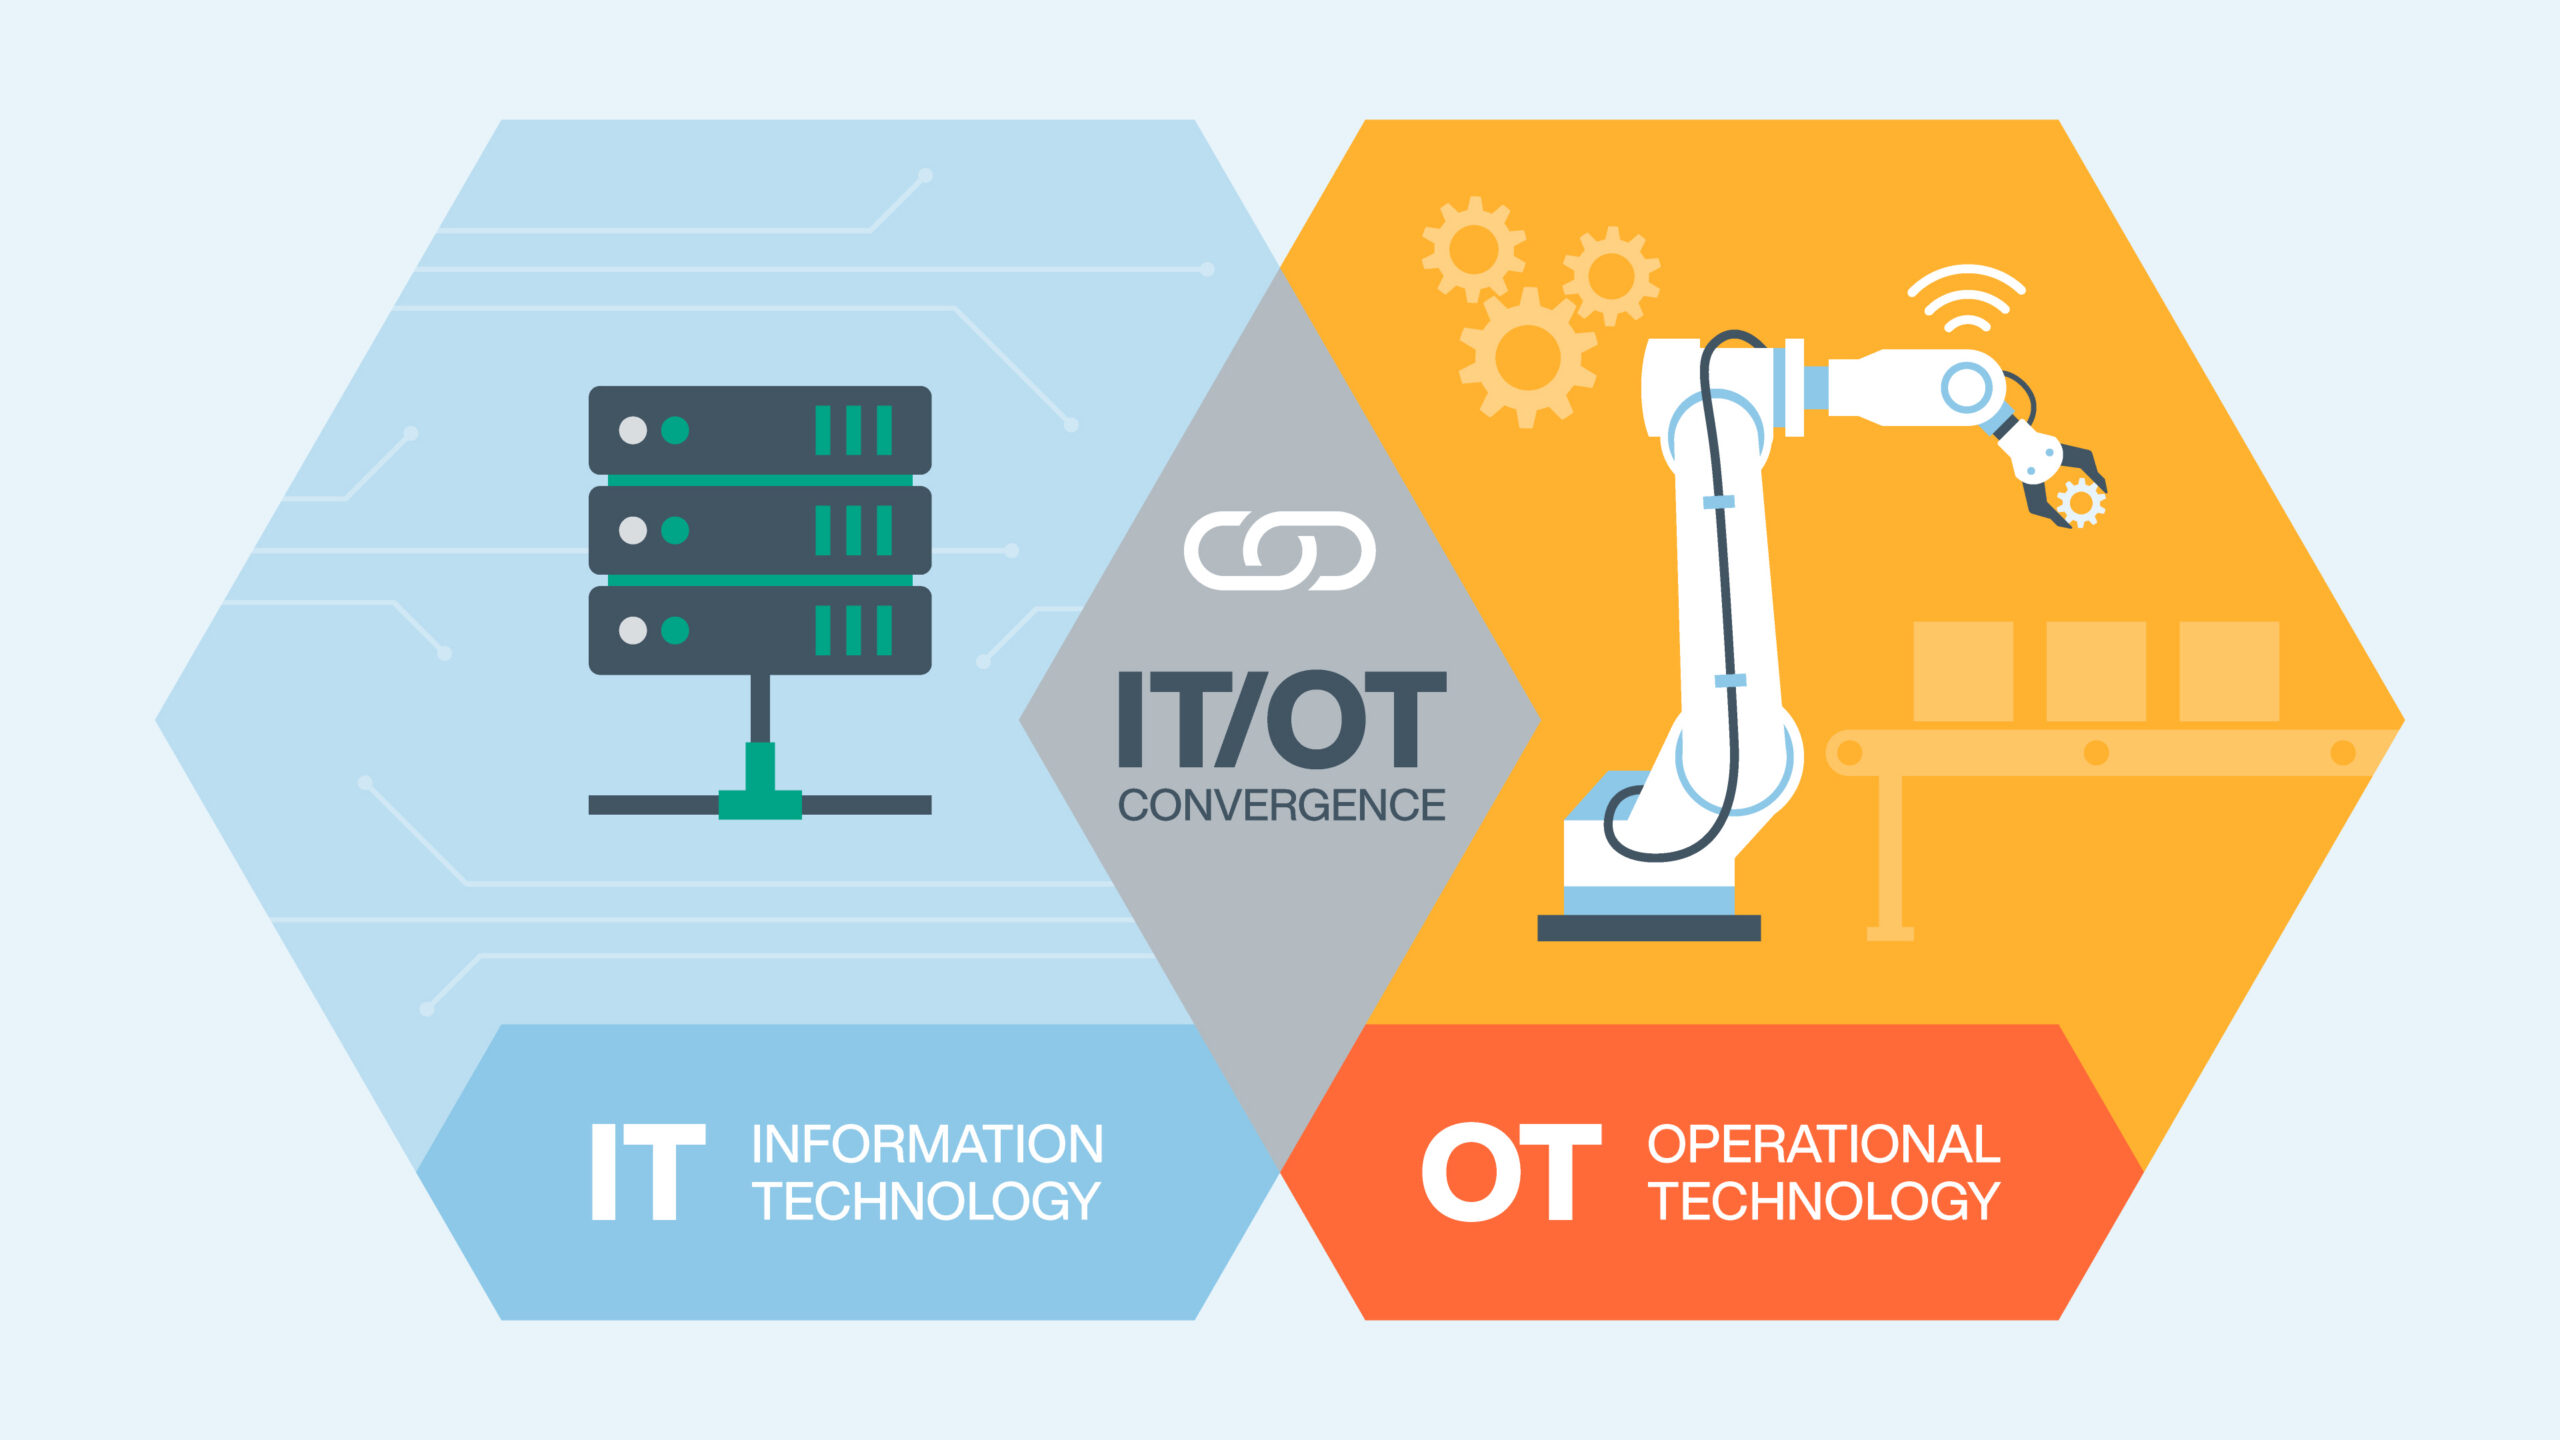
Der Begriff „IT/OT-Konvergenz“ beschreibt die heutige Integration von Informationstechnologie und Betriebstechnologie, um den Datenaustausch und koordinierte Prozesse zwischen Unternehmens-IT-Systemen und industriellen Betriebsabläufen zu ermöglichen.
Der Begriff „IT/OT-Konvergenz“ beschreibt die heutige Integration von Informationstechnologie und Betriebstechnologie, um den Datenaustausch und koordinierte Prozesse zwischen Unternehmens-IT-Systemen und industriellen Betriebsabläufen zu ermöglichen.
Christopher SaileCybersecurity hat in der Automatisierungstechnik tatsächlich lange eine sehr untergeordnete Rolle gespielt. Der Grund dafür war der „Air Gap“, also der Umstand, dass in der Automation über Jahrzehnte kaum eine Verbindung zwischen industriellen Steuerungen, Sensoren oder Aktoren und externen Netzwerken bzw. dem Internet bestand. Hinzu kam der strikte Fokus auf Maschinen- und Anlagenverfügbarkeit: Updates an Firmware oder Software stellten ein Risiko dar, das so weit wie möglich vermieden wurde, um unerwünschte Nebeneffekte auszuschließen. Zudem musste jederzeit die funktionale Sicherheit, also der Schutz von Menschen und Maschinen vor Fehlfunktionen, gewährleistet sein. Dieses Konzept erlebt die letzten Jahre einen fundamentalen Wandel: Wenn durch IIoT, Cloud-Anbindungen, Remote-Services und Fernwartungsmöglichkeiten Schwachstellen in Komponenten und Systemen zum Einfallstor für Cyberangriffe werden, ist auch die Integrität der funktionalen Sicherheit gefährdet. Gleichzeitig steigt das Risiko von Produktionsausfällen und Stillständen. Die Automatisierungsbranche hat erkannt, dass Cybersecurity-Anforderungen heute kein optionales Add-on mehr sind, sondern von Anfang an konsequent im Entwicklungsprozess mitgedacht werden müssen.

Christopher SaileEs gelingt Betreibern bereits heute und ohne den CRA, durch verschiedenste Maßnahmen cybersicher zu agieren. Dafür müssen sie jedoch oftmals die Cybersecurity-Eigenschaften einer Komponente langwierig beim Hersteller erfragen und haben wenig Planungs- und Updatesicherheit. Der CRA schafft hier künftig Entlastung: Wenn Komponentenhersteller ihre Produkte auf Basis EU-weiter grundlegender Security-Anforderungen in Verkehr bringen, wird Cybersecurity einfacher, verlässlicher und besser plan- und überprüfbar. Es ist jedoch wichtig zu verstehen, dass auch ein nach CRA entwickeltes Produkt fahrlässig konfiguriert, schlecht integriert oder zu selten upgedatet werden kann und damit unsicher wird. Der CRA ist also kein Allheilmittel, sondern nur ein hilfreiches, jetzt verpflichtendes Werkzeug im Kontext der Cybersecurity. Die für unsere Branche relevante Normenreihe EN IEC 62443 spezifiziert das näher. Es besteht zwischen den beiden Entitäten Hersteller und Betreiber eine Symbiose, die das Ziel hat, einen cybersicheren Betrieb zu gewährleisten. Der Hersteller hat eine Informationspflicht und ist in Hinblick auf die kostenlose und zeitnahe Behandlung von Schwachstellen sowie die Bereitstellung von Sicherheitsupdates in der Verantwortung. Der Betreiber muss die Firmware-Updates jedoch auch aktiv beziehen und anwenden und ein Security-Monitoring betreiben, um die Cybersecurity aufrechtzuerhalten.
Nils BleshoyCybersecurity hat für den Explosionsschutz natürlich eine große Relevanz und wird einen Einfluss haben, insbesondere für das Industrial Internet of Things. Aber Cybersecurity ist aus normativer Sicht vom Explosionsschutz getrennt zu betrachten, ansonsten kommt es zu einer Doppelnormierung. Cybersecurity muss umgekehrt allerdings in der Gefährdungsanalyse den bestimmungsgemäßen Verwendungszweck im Explosionsschutz berücksichtigen und eine Korrumpierung vermeiden. Bildlich gesprochen: Schuster bleib bei deinen Leisten – der Explosionsschutz kann und darf nicht gesonderte, redundante oder gegebenenfalls sogar konträre Anforderungen bezüglich Cybersecurity stellen.
Nils BleshoyEin wichtiges Thema für den Explosionsschutz ist die heutige hochintegrierte Digitaltechnik einhergehend mit immer komplexer werdenden Produkten. Normen und Richtlinien im Ex-Schutz waren bislang auf Langfristigkeit und insbesondere auf „einfache Produkte“ ausgelegt – nicht zuletzt wegen der langen Laufzeiten prozesstechnischer Anlagen und der darin eingesetzten Komponenten und Systeme. Dieses Gleichgewicht hat sich in den letzten Jahren verschoben: Die Entwicklungszyklen werden kürzer, während immer mehr Leistung auf immer kleineren Bauraum in stetig komplexeren Produkten wandert, zusätzlich befeuert durch den Digitalisierungsdruck in Anlagen. Diese Miniaturisierung führt zu gleich zwei Herausforderungen: Zum einen muss die entstehende Verlustleistung sicher abgeführt werden, zum anderen lassen sich die in den Normen geforderten Luft- und Kriechstrecken zunehmend schwer umsetzen. Ein weiteres Thema, das die Normierung regelmäßig beschäftigt, sind hochpotente Energiespeichertypen wie etwa Lithium-Akkus. Anders als ein extern gespeister Stromkreis lassen sie sich nicht durch bloße Strom und Spannungsbegrenzung beherrschen: Die Energie ist bereits im Gerät gespeichert, die möglichen Kurzschlussströme sind hoch, und im Fehlerfall kann sie sich thermisch chemisch entladen – unabhängig vom äußeren Stromkreis. Aber auch Nachhaltigkeitsaspekte sind mittlerweile Teil unserer Arbeit. So konnten wir zuletzt eine Änderung der EU-Ökodesign-Verordnung (EU) 2023/1670 für Smartphones und Tablets erwirken. Die darin definierten Anforderungen von zum Beispiel Reparierbarkeit waren nicht in Einklang zu bringen mit den Explosionsschutzanforderungen hochspezialisierter Ex-Smartphones und -Tablets, wie Pepperl+Fuchs sie fertigt.
mobile_devices_1920x1080px
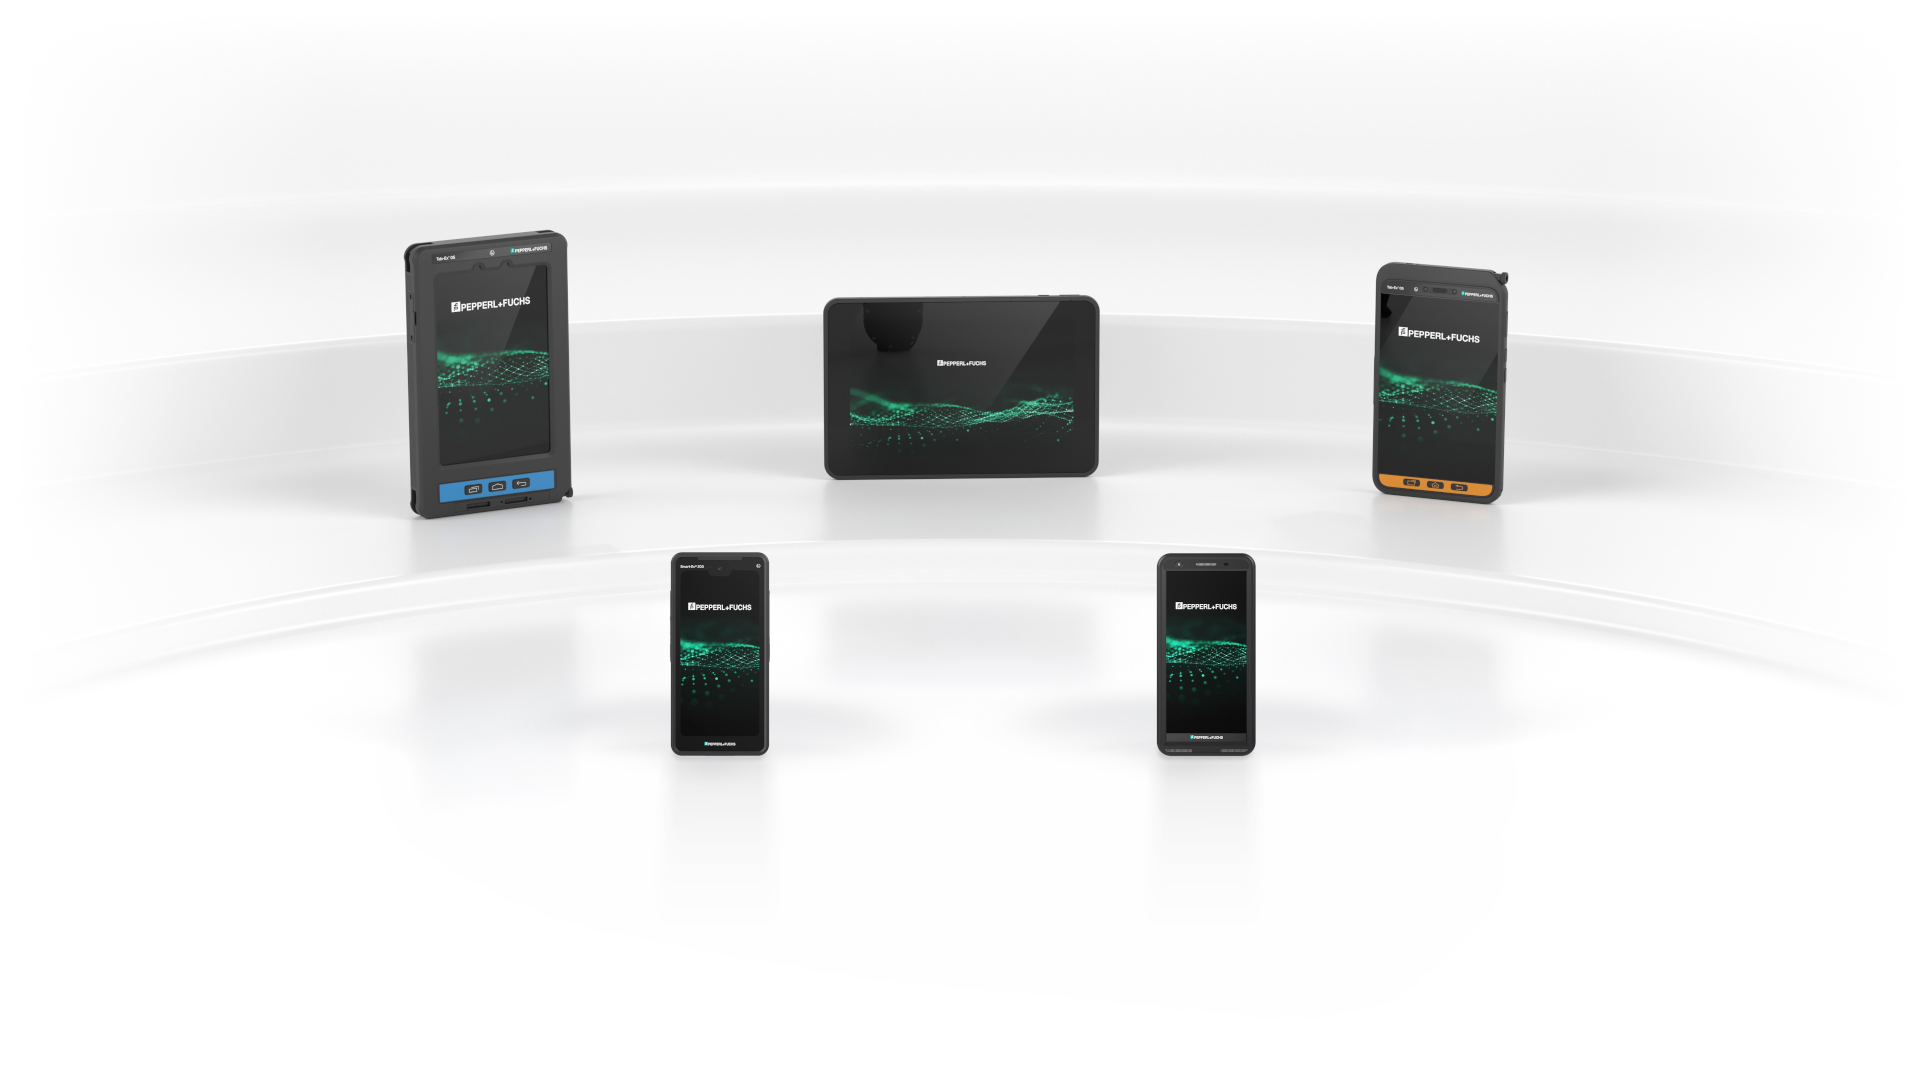
Pepperl+Fuchs gelang es kürzlich, eine Änderung der EU-Ökodesign-Verordnung (EU) 2023/1670 für Smartphones und Tablets zu erwirken.
Nils BleshoyMan muss hier klar unterscheiden zwischen Prozessoptimierung in der Anlage und der Normenarbeit selbst. KI ist in der Prozessindustrie heute natürlich noch kein Flächenphänomen: Die Anlagen laufen auf langlebiger, oft analoger Technik, und ein Großteil der Daten muss erst über nachrüstbare Sensorik und Infrastrukturkomponenten zugänglich gemacht werden. Der potenzielle Nutzen von KI zeichnet sich aber bereits ab, etwa bei der vorausschauenden Wartung, der Zustandsüberwachung oder der Inspektion in schwer zugänglichen Bereichen. Das macht die Instandhaltung planbarer, berührt den Explosionsschutz selbst jedoch nicht. Eine KI trägt keine Zündschutzart, sie optimiert den Betrieb, während die Schutzfunktion zunächst konventionell und deterministisch bleibt. Die zweite Ebene ist die Normungsarbeit. Unter dem Stichwort SMART Standards arbeiten IEC, ISO sowie DIN und DKE daran, Norminhalte nicht mehr nur als starres Dokument bereitzustellen, sondern maschinenanwendbar, lesbar und übertragbar zu machen. Heute geht auf Anwenderseite noch viel Zeit dafür verloren, Anforderungen von Hand aus PDFs in eigene Systeme zu übertragen und Mehrdeutigkeiten zu interpretieren. Das soll nun über mehrere Stufen wegfallen, und längerfristig reicht die Idee noch weiter – zu Norminhalten, die von Software und perspektivisch auch von KI unmittelbar interpretiert und angewendet werden. Grenzwerte, Tabellen und Prüfabstände lassen sich gut maschinell nutzbar machen. SMART Standards sind also ein Werkzeug, das von zeitraubenden Routinearbeiten entlasten wird, bei der Beurteilung von Grenzfällen aber nicht das fachkundige Ingenieursurteil ersetzt.
Christopher SaileAus meiner Sicht als Experte für Cybersecurity ist KI ein zweischneidiges Schwert. Einerseits senkt sie die Einstiegshürde für Angriffe auf Anlagen dramatisch. Die Erzeugung von Schadcode und das automatisierte Absuchen vernetzter Systeme nach Schwachstellen sind heute in einem Ausmaß und einem Tempo möglich, das früher spezialisierten Angreifern vorbehalten war. Zudem hebt KI auch Phishing auf ein neues Niveau. Denn der Weg in eine Anlage führt meist nicht direkt über die Steuerungstechnik, sondern zunächst über den Menschen davor. Mitarbeitende mit Zugang zu kritischen Systemen können heute gezielter denn je über fehlerfreie, personalisierte und täuschend echt wirkende Nachrichten angesprochen werden. Andererseits ist KI zugleich das wirksamste Gegenmittel, weil sie in der Lage ist, Schwachstellen aufzuspüren und Anomalien zu erkennen, bevor Schaden entsteht. Wir treten also in einen neuen Wettlauf ein, in dem beide Seiten dieselben Hilfsmittel nutzen. Entscheidend für die Cybersecurity von Anlagen wird nicht sein, ob man KI einsetzt, sondern wie schnell und effektiv man das tut.
Seien Sie dabei!
Erhalten Sie mit der e-news regelmäßig Neuigkeiten rund um die Welt der Automation.